អ្នកជំនាញបារម្ភថា ពលរដ្ឋខ្មែរជាច្រើន ពិសេសអ្នករស់នៅតំបន់ជនបទកំពុងប្រឈមហានិភ័យខ្ពស់ពីការឆបោកតាមអនឡាញ ដោយសារពួកគេមិនសូវយល់ដឹងពីការគ្រប់គ្រងទិន្នន័យផ្ទាល់ខ្លួន ហើយជាញឹកញាប់បង្ហោះព័ត៌មានទាំងនោះលើបណ្តាញសង្គម។ ក្រៅពីនេះ ក៏មានអាជ្ញាធរមូលដ្ឋាន រួមនិងក្រសួងរបស់រដ្ឋ ដែលបានបង្ហោះទិន្នន័យឯកជនរបស់សិស្ស និងពលរដ្ឋជាសាធារណៈផងដែរ។
«ទិន្នន័យបុគ្គល ឬទិន្នន័យឯកជន» ត្រូវបានអ្នកជំនាញពន្យល់ថា មិនមែនមានត្រឹមតែឈ្មោះ ថ្ងៃខែកំណើត ទីលំនៅ លេខអត្តសញ្ញាណបណ្ណ ឬលេខគណនីធនាគារប៉ុណ្ណោះទេ។ ប៉ុន្តែនៅក្នុងសម័យឌីជីថលនេះ ព័ត៌មានអនឡាញរបស់អ្នកដូចជា រូបថត គណនីបណ្តាញសង្គម សារសន្ទនា និងទម្លាប់ប្រចាំថ្ងៃលើអ៊ីនធឺណិត រួមមានការចុច Like, Share ឬទំព័រដែលបុគ្គលណាម្នាក់ចូលមើល សុទ្ធសឹងជាទិន្នន័យផ្ទាល់ខ្លួនដែលគេអាចប្រើដើម្បីសម្គាល់អត្តសញ្ញាណរបស់បុគ្គលបានទាំងអស់។
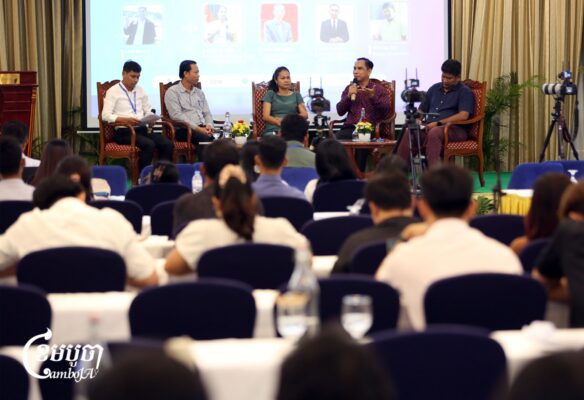
នៅក្នុងកិច្ចពិភាក្សាស្តីពី«ការការពារទិន្នន័យបុគ្គល និងកិច្ចខិតខំរបស់វិស័យឯកជន» នៃវេទិកាអ៊ីនធឺណិតភ្នំពេញ នាថ្ងៃទី១៤ ខែកញ្ញា ឆ្នាំ២០២៦ អ្នកគ្រប់គ្រងកម្មវិធីនៃអង្គការអនាគតឌីជីថលកម្ពុជា លោក ស្រេង សារ៉ែន លើកឡើងថា ប្រជាពលរដ្ឋខ្មែរជាច្រើនបានចែកចាយជាសាធារណៈនូវទិន្នន័យផ្ទាល់ខ្លួនរបស់ពួកគេ ដូចជាលេខទូរសព្ទ លេខផ្ទះ ផ្លាកលេខឡាន និងប្រវត្តិការសិក្សាជាដើម ដោយគិតថាជារឿងធម្មតា។
លោកបន្ថែមថា មនុស្សជាច្រើនយល់ថាពួកគេជាពលរដ្ឋសាមញ្ញដែលគ្មានព័ត៌មានសំខាន់អ្វីត្រូវគេលួចនោះទេ ជាពិសេសពលរដ្ឋនៅតាមតំបន់ជនបទតែងពឹងផ្អែកលើជាងជួសជុលទូរសព្ទ ឱ្យរៀបចំបង្កើតគណនីបណ្តាញសង្គមឱ្យ។ លោកបន្តថា នៅពេលបាត់ ឬភ្លេចលេខសម្ងាត់គណនីចាស់ ពួកគេតែងតែបង្កើតគណនីថ្មីមួយទៀត ហើយបោះបង់គណនីចាស់ចោលដោយមិនបានការពារ ឬលុបចេញឡើយ។
លោកថ្លែងថា៖ «ភាគច្រើនយើង(ពលរដ្ឋ)តែងតែគិតថាយើងអត់មានអីសំខាន់។ អត់មានអីសំខាន់ផង ឧទាហរណ៍ថា ហ្វេសប៊ុក បើសិនជាគេហេកមួយ ឬក៏វាបាត់មួយ ក៏បាត់ទៅ យើងបង្កើតមួយទៀត[…]ជួនកាលបង្ហោះអត្តសញ្ញាណបណ្ណ លេខឡាន លេខផ្ទះ ឬព័ត៌មានផ្ទាល់ខ្លួនណាមួយអ៊ីចឹងទៅ»។
អ្នកជំនាញផ្នែកឌីជីថលរូបនេះ យល់ថា នេះចន្លោះប្រហោងចំពោះការការពារឯកជនភាព ដោយសារអ្នកប្រើប្រាស់ភាគច្រើនមើលរំលងពីតម្លៃនៃទិន្នន័យផ្ទាល់ខ្លួនពួកគេ។ លោកបារម្ភថា គណនីចាស់ៗដែលត្រូវគេបោះបង់ចោល រួមជាមួយព័ត៌មានផ្ទាល់ខ្លួនដែលបែកធ្លាយ នឹងក្លាយជាចំណុចគ្រោះថ្នាក់ ដែលក្រុមឆបោកអនឡាញយកទៅបន្លំធ្វើជាអត្តសញ្ញាណដើម ដើម្បីដើរឆបោកលុយពីមិត្តភក្តិ និងក្រុមគ្រួសាររបស់ជនរងគ្រោះ។
លោកបញ្ជាក់ថា៖ «រឿងធំបំផុតដែលយើងបារម្ភនាពេលបច្ចុប្បន្ននេះគឺស្កេម។ នៅពេលដែលគេមានទិន្នន័យផ្ទាល់ខ្លួនរបស់យើងទាំងអស់ហ្នឹង គេអាចទាក់ទងមកយើង ឆាតមកយើងដើម្បីឆបោកតាមរូបភាពផ្សេងៗ ដែលយើងឃើញហើយថាមានបញ្ហាទាំងអស់ហ្នឹងកំពុងតែកើតឡើង»។
លោកបន្តថា៖ «វាមានហានិភ័យច្រើនណាស់ ជួនកាលគណនីចាស់ដែលគាត់ប្រើ គាត់អត់ខ្វល់ហ្នឹង អាចក្លាយជាគណនីមួយមកប្រើប្រាស់ដើម្បីបន្លំអត្តសញ្ញាណធ្វើជាគាត់។ ករណីហ្នឹងកើតឡើងច្រើនទាក់ទងនឹងអនឡាញស្កេម»។
ចំណែកអ្នកប្រឹក្សាយោបល់ផ្នែកសន្តិសុខឌីជីថល លោក ង៉ែត ម៉ូសេ សង្កេតឃើញថា មិនមែនតែពលរដ្ឋទេដែលមិនទាន់យល់ដឹងពីការការពារទិន្នន័យបុគ្គល ប៉ុន្តែសូម្បីតែអាជ្ញាធរ និងក្រសួងស្ថាប័នរដ្ឋខ្លះក៏ដូចគ្នាដែរ ដោយជាទូទៅបានបង្ហោះអត្តសញ្ញាណពលរដ្ឋ និងសិស្សានុសិស្ស ដែលភ្ជាប់ទាំងឈ្មោះ និងថ្ងៃខែឆ្នាំកំណើតផង។
ក្រៅពីនេះ លោកបន្តថា មានទិន្នន័យបុគ្គលខ្លះ ត្រូវបានបង្ហោះជាសាធារណៈដោយម្ចាស់បំណុល ចំណែកឯកសារខ្លះទៀតត្រូវបានបង្ហោះដោយចំហ ពីសំណាក់អ្នករើសបាន ដើម្បីស្វែករកម្ចាស់។ លោកលើកឡើងថា ករណីខ្លះធ្វើឡើងក្នុងចេតនាល្អ ប៉ុន្តែធ្វើឱ្យបុគ្គលជាម្ចាស់អត្តសញ្ញាណប្រឈមនឹងបញ្ហា ដោយមិនដឹងថាជនខិលខូចយកទៅធ្វើអ្វីខ្លះ។
លោកថ្លែងថា៖ «វាធ្វើឱ្យមានបញ្ហាទៅលើបុគ្គលទៅថ្ងៃក្រោយ ដែលយើងអត់អាចស្មានទៅដល់»។
លោក ម៉ូសេ ចាត់ទុកថា ទិន្នន័យបុគ្គលសំខាន់ប្រៀបដូចជាធនធានរ៉ែអ៊ីចឹងដែរ។ លោកថា កាលណាការចែករំលែកកាន់តែច្រើន ហានិភ័យនៃការលួចគណនីបណ្តាញសង្គម និងការបន្លំខ្លួនពីជនខិលខូចមានកាន់ខែខ្ពស់។
លោកបន្តថា៖ «ពេលណាដែលប្រជាពលរដ្ឋយើងមានកម្រិតអក្ខរកម្មផ្នែកឌីជីថល វានឹងធ្វើឱ្យហានិភ័យ ដែលគាត់(ម្ចាស់ទិន្នន័យ)ងាយរងគ្រោះកាន់តែខ្ពស់»។
បើតាមក្រុមអ្នកជំនាញឌីជីថល បច្ចុប្បន្នមានពលរដ្ឋជាច្រើនបានចាញ់ការឆបោកគេ ហើយបានបង្ហោះប្រាប់នៅលើបណ្តាញសង្គម។ ក្នុងនោះរូបភាពនៃការឆបោករួមមាន ខលមកប្រាប់ថាត្រូវរង្វាន់ ការបន្លំធ្វើជាភ្នាក់ងារធនាគារ រួមនិងទំនាក់ទំនងស្នេហា ដើម្បីបោកយកលុយជាដើម។
របាយការណ៍របស់និយ័តករទូរគមនាគមន៍បង្ហាញថា គិតត្រឹមខែមេសា ឆ្នាំ២០២៥ កម្ពុជាមានអ្នកប្រើប្រាស់អ៊ីនធឺណិតប្រមាណជាង ១៩លាននាក់ និងអ្នកប្រើប្រាស់ទូរសព្ទចល័តមានជាង ២០លាក់នាក់។ ចំនួនអ្នកប្រើប្រាស់លើសចំនួនប្រជាជននេះ ដោយសារពលរដ្ឋមួយចំនួនប្រើសេវាអ៊ីនធើណិត និងទូរសព្ទច្រើន។

អ្នកគ្រប់គ្រងកម្មវិធី Stop Online Harm កញ្ញា កាយ សុវីនតា បញ្ជាក់ថា តាមការស្រាវជ្រាវរបស់ Stop Online Harm ការបន្លំអត្តសញ្ញាណពីសំណាក់ជនខិលខូច ជាបញ្ហាប្រឈមមួយក្នុងចំណោមបញ្ហាសំខាន់ៗចំនួន៣ របស់ស្ត្រីអ្នកដឹកនាំ ដែលមានដូចជាការខល ឬផ្ញើសារព្រមាន ការបន្លំអត្តសញ្ញាណ និងការបណ្តេញមតិជេរប្រមាថនៅលើបណ្តាញសង្គម។ យ៉ាងណា កញ្ញាថាបញ្ហាទាំងនេះកំពុងចូលរួមផ្តល់ការជួយការពារពីសំណាក់ស្ថាប័ន Stop Online Harm។
កញ្ញាបន្តថា អ្នកប្រើប្រាស់ស្មាតហ្វូនពុំសូវបានដឹងពីហានិភ័យនាពេលអនាគត ដោយច្រើនតែដំឡើងកម្មវិធី និងបំពេញព័ត៌មានដែលគេទាមទារ ដើម្បីអាចចូលប្រើប្រាស់បាន។ ការណ៍នេះកញ្ញាថា ងាយធ្វើឱ្យព័ត៌មានផ្ទាល់ខ្លួនរបស់ពួកគេបែកធ្លាយ។
កញ្ញាថា៖«គាត់អត់បានចាប់អារម្មណ៍ដល់ផលលំបាករយៈពេលវែង នៅពេលដែលយើងចេះតែដោនឡូត ដោយអត់បានពិនិត្យថាគេយកទិន្នន័យអ្វីខ្លះពីយើង»។ កញ្ញាបន្តថា៖ «ព័ត៌មានអ្វីដែលយើងដាក់លើProfileយើង ឬក៏យើងចូលចិត្តLike ផុសបែបម៉េចៗ អាហ្នឹងសុទ្ធសឹងតែយើងឱ្យគេហ្វ្រីហើយ»។
លទ្ធផលប្រឡងបាក់ឌុបឆ្នាំ២០២៦ ដែលបានចេញផ្សាយកាលពីដើមខែកញ្ញា ឆ្នាំ២០២៦ថ្មីៗនេះ ត្រូវបានក្រសួងអប់រំបង្ហាញទាំងឈ្មោះសិស្ស រួមនិងថ្ងៃខែឆ្នាំកំណើតផង។ ការណ៍នេះអ្នកជំនាញផ្នែកឌីជីថល បារម្ភថាការចែកចាយទិន្នន័យនេះអាចបង្កហានិភ័យដល់សិស្សានុសិស្សនាពេលអនាគត។
រដ្ឋមន្ត្រីក្រសួងយុត្តិធម៌ លោក កើត រិទ្ធ កាលពីថ្ងៃទី៣ ខែមេសា ឆ្នាំ២០២៦ ធ្លាប់អំពាវនាវដល់ពលរដ្ឋកុំឱ្យផ្តល់អត្តសញ្ញាណផ្ទាល់ខ្លួនទៅបុគ្គលដែលមិនស្គាល់ ព្រោះអាចបង្កគ្រោះថ្នាក់ដល់ខ្លួនឯង។ លោកណែនាំឱ្យពលរដ្ឋរាយការណ៍ទៅសមត្ថកិច្ច បើឃើញករណីបែបនេះ។
លោកថ្លែងថា៖ «កុំចែករំលែកនូវអត្តសញ្ញាណបណ្ណ ឬក៏ការផ្តល់ព័ត៌មានផ្ទាល់ខ្លួន ទៅឱ្យបុគ្គលដែលគេអាចយកព័ត៌មានរបស់យើង ទៅបង្កើតគណនីក្លែងក្លាយផ្សេងៗ គ្រោះថ្នាក់ដល់យើង»។
លោកអំពាវនាវបែបនេះ ក្រោយមានករណីជនខិលខូចបានដើរបោកបញ្ឆោតពលរដ្ឋស្លូតត្រង់ឱ្យយកអត្តសញ្ញាណបណ្ណទៅបង្កើតគណនីធនាគារ ជាថ្នូរនឹងលុយបន្តិចបន្តួច។ ប៉ុន្តែក្រោយមកគណនីនោះត្រូវបានជនខិលខូចយកទៅប្រើក្នុងការឆបោកតាមអនឡាញ ហើយពេលសមត្ថកិច្ចរកឃើញ គឺជាគណនីដែលទទួលលុយឆបោកនោះជាឈ្មោះរបស់ពលរដ្ឋដែលមិនដឹងរឿង។
បន្ថែមលើនេះ រដ្ឋមន្ត្រីក្រសួងយុត្តធម៌ឱ្យដឹងថា កន្លងទៅជនខិលខូចបានយករូបថតរបស់លោកទៅបង្កើតគណនីតេឡេក្រាមក្លែងក្លាយ ដើម្បីបោកប្រាស់លុយ ក្រោមរូបភាពដាក់លុយវិនិយោគដើម្បីទទួលបានប្រាក់ចំណេញច្រើន។ ក្នុងនោះលោកថា ជនខិលខូចបានអូសទាញឱ្យមានការចូលក្នុងក្រុមតេឡេក្រាម ដោយមានអ្នកសរសេរបន្ទរថា ដាក់លុយភ្លាមបានចំណេញភ្លាម ដើម្បីបោកបញ្ឆោតប្រជាពលរដ្ឋឱ្យលង់ជឿ និងផ្ទេរប្រាក់ឱ្យពួកគេ។
ក្រសួងប្រៃសណីយ៍កាលពីថ្ងៃទី២ ខែកញ្ញា ឆ្នាំ២០២៦ ក៏បានណែនាំឱ្យអ្នកប្រើប្រាស់បណ្តាញសង្គមប្រុងប្រយ័ត្នចំពោះការវាយប្រហារដោយមេរោគ SparkRAT ដែលគំរាមកំហែងខ្លាំងដល់សុវត្ថិភាពទិន្នន័យផ្ទាល់ខ្លួន។ ប្រភពបន្តថា មេរោគនេះអាចបង្កប់ខ្លួនក្នុងឯកសារ ឬតំណភ្ជាប់ផ្សេងៗ ដែលបានចែកចាយយ៉ាងទូលាយលើបណ្តាញសង្គមនៅកម្ពុជា ដោយជនខិលខូចអាចគ្រប់គ្រងកុំព្យូទ័ររបស់អ្នកប្រើប្រាស់ពីចំងាយ និងលួចយកទិន្នន័យសំខាន់ៗ ក្រោយម្ចាស់គណនីបើកឯកសារទាំងនោះ។
ប្រធានស្តីទីផ្នែកសន្តិសុខនិងអនុលោមភាពបច្ចេកទេសព័ត៌មាននៃក្រុមហ៊ុនCellcard លោក ណៃ ផាទិយ៉ា ឱ្យដឹងថា ការពង្រឹងការយល់ដឹងពីសុវត្តិភាពឌីជីថលរបស់ពលរដ្ឋជាជំហានដំបូងបង្អស់ដែលត្រូវដោះស្រាយ ព្រោះលោកថា ទោះបីជារដ្ឋាភិបាលបង្កើតប្រព័ន្ធការពារតឹងរ៉ឹងយ៉ាងណាក៏ដោយ ក៏ពួកគាត់នៅតែងាយរងគ្រោះដែរ បើពលរដ្ឋខ្វះការយល់ដឹង។
លោកឱ្យដឹងដែរថា ការប្រើប្រាស់អ៊ីនធឺណិតដោយខ្វះការប្រុងប្រយ័ត្ន ជនខិលខូចអាចលួចបញ្ជាបើកកាមេរ៉ាឧបករណ៍ របស់អ្នកប្រើប្រាស់បានដោយស្វ័យប្រវត្តិ។ ដើម្បីសុវត្ថិភាព លោកណែនាំកុំឱ្យប្រើប្រាស់កម្មវិធីលួចចម្លង (Crack Software) ប្រុងប្រយ័ត្នចំពោះ WiFi សាធារណៈ និងប្រយ័ត្នចំពោះការប្រើប្រាស់កម្មវិធីAIដែលហ្វ្រី ដោយលោកប្រាប់ឱ្យចងចាំថា«គ្មានអ្វីដែលឥតគិតថ្លៃនោះទេ»។
លោក ផាទិយ៉ា ឱ្យដឹងថា ក្រុមហ៊ុនសែលកាត បានអនុវត្តប្រព័ន្ធការពារទិន្នន័យឯកជនភាព ដើម្បីធានាតម្លាភាពជូនអតិថិជន ដោយប្រមូលតែទិន្នន័យចាំបាច់សម្រាប់ផ្ទៀងផ្ទាត់អត្តសញ្ញាណ ដូចជា ឈ្មោះ ថ្ងៃខែកំណើត និងលេខទូរសព្ទប៉ុណ្ណោះ។ បន្ថែមលើនេះ ក្រុមហ៊ុនបានដាក់ឱ្យប្រើប្រាស់ប្រព័ន្ធសុវត្ថិភាព(Cyber Safe) ដោយអតិថិជនត្រូវចំណាយ ៦០សេនក្នុងមួយខែ។
លោកបន្តថា សេវាកម្មនេះអាចការពារអ្នកប្រើប្រាស់បណ្តាញសេលកាតនៅលើគ្រប់កម្មវិធីស្វែងរក(Browser) ដោយប្រព័ន្ធនឹងបញ្ឈប់(Block) និងជូនដំណឹងភ្លាមៗ នៅពេលអ្នកប្រើប្រាស់ព្យាយាមចូលទៅកាន់គេហទំព័រដែលមានមេរោគ ឬប្រឈមហានិភ័យ។
លោកបញ្ជាក់ថា៖ «រាល់ពេលដែលអ្នកទាំងអស់គ្នាaccess(ចូលទៅ) ចូលវេបសាយដែលជាពពួកមេរោគ វានឹងលោតឱ្យអ្នកទាំងអស់គ្នាថា កម្មវិធីស្វែងរក(Browser)មួយហ្នឹងត្រូវបានប្លុកហើយ»។
រដ្ឋមន្ត្រីក្រសួងប្រៃសណីយ៍និងទូរគមនាកមន៍ លោក ជា វ៉ាន់ដេត កាលពីខែកក្កដា ឆ្នាំ២០២៥ បានបញ្ជាក់ពីការត្រៀមបញ្ចប់សេចក្តីព្រាងច្បាប់ស្តីពី ការការពារទិន្នន័យបុគ្គល ត្រឹមចុងឆ្នាំ២០២៥ ឬដើមឆ្នាំ២០២៦ ដើម្បីការពារផ្តល់អត្ថប្រយោជន៍ប្រជាជន សេដ្ឋកិច្ច និងសង្គមជាតិ ព្រមទាំងជំរុញពាណិជ្ជកម្មអន្តរជាតិស្របតាមគោលការណ៍ពហុនិយម។
នៅថ្ងៃទី៥ ខែសីហា ឆ្នាំ២០២៦កន្លងទៅនេះ ក្រសួងប្រៃសណីយ៍ក៏បានរៀបចំសិក្ខាសាលាផ្ទៀងផ្ទាត់លើសេចក្តីព្រាងច្បាប់ស្តីពី«ការការពារទិន្នន័យបុគ្គល»នេះ ដើម្បីពិនិត្យ ផ្ទៀងផ្ទាត់ និងប្រមូលធាតុចូលលើសេចក្តីព្រាងច្បាប់នេះ មុននឹងបន្តនីតិវិធីតាមផ្លូវច្បាប់។
ក្រសួងប្រៃសេណីយ៍ និងទូរគមនាគមន៍ កាលពីដើមឆ្នាំ២០២២ បានដាក់ចេញ គោលនយោបាយរដ្ឋាភិបាលឌីជីថលកម្ពុជា ២០២២-២០៣៥ ក្នុងគោលបំណង«កសាងរដ្ឋាភិបាលឆ្លាត ដោយឈរលើមូលដ្ឋាននៃការប្រើប្រាស់ហេដ្ឋារចនាសម្ព័ន្ធ និងបច្ចេកវិទ្យាឌីជីថលជាប្រព័ន្ធអេកូឡូស៊ី សម្រាប់ការធ្វើទំនើបកម្មប្រព័ន្ធអភិបាលកិច្ច និងការកែទម្រង់លើគ្រប់វិស័យ ប្រកបដោយតម្លាភាពនិងភាពជឿទុកចិត្ត សំដៅបង្កើតបរិយាកាសអំណោយផលដល់ការអភិវឌ្ឍសេដ្ឋកិច្ច និងសង្គមឌីជីថលប្រកបដោយបរិយាបន្ន»៕